Klinik Web Sitesi Tasarımı Yaparken İlk Temas Formunda Hangi Veriler İstenmeli?
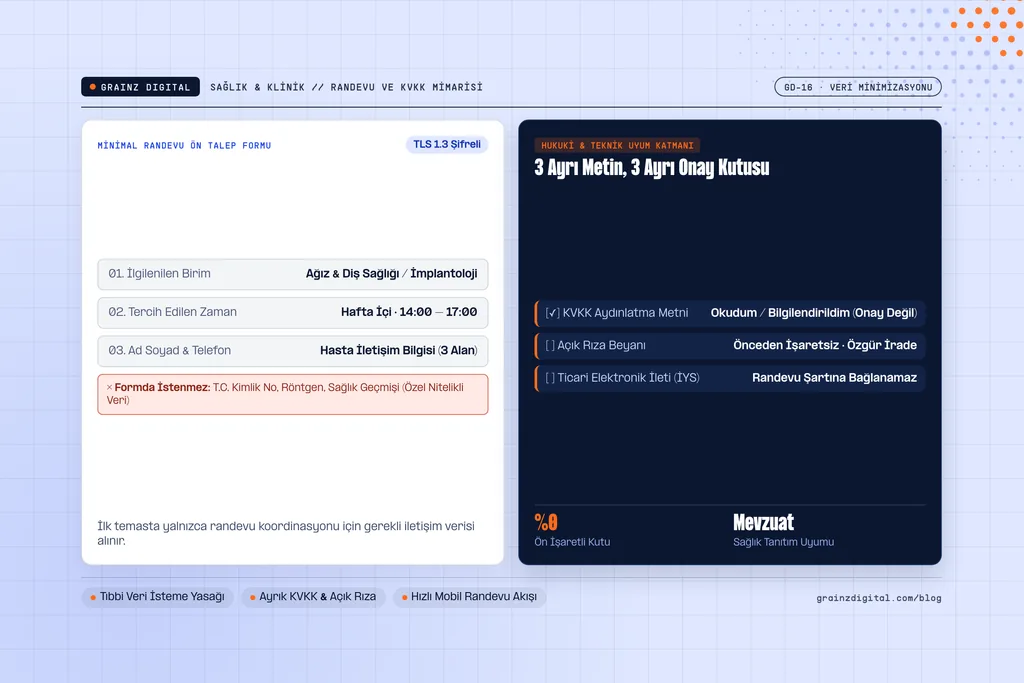
İlk temas formunda yalnızca hastaya geri dönüş yapmayı sağlayacak ad, soyad, telefon numarası ve tercih edilen iletişim saati istenmelidir. Şikâyet detayı, mevcut hastalıklar, kullanılan ilaçlar veya ağız içi fotoğraf gibi özel nitelikli kişisel veriler açık iletişim formunda talep edilmemelidir.
Sağlık kuruluşlarında web sitesi üzerinden alınan her form kaydı, 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında veri işleme faaliyetidir. Bir kişinin sadece muayene randevusu veya geri arama talep etmesi için tıbbi geçmişini paylaşması gerekmez. Form alanlarını belirlerken alışkanlıkla hareket etmek yerine, çağrı ekibinin telefonu açtığında gerçekten neye ihtiyacı olduğunu sorgulamalısınız.
Projelerde sık gördüğümüz hataların başında, genel iletişim formuna röntgen yükleme alanı veya ayrıntılı semptom sorusu eklemek gelir. Kullanıcı diş hekimi veya klinik psikolog görüşmesi talep ederken formda zorunlu tutulan tıbbi sorular hem başvuru dönüşüm oranını düşürür hem de özel nitelikli sağlık verisinin korunmasıyla ilgili ağır yükümlülükler doğurur. İlk teması basit tutmak, hem hasta adayının güvenini artırır hem de kliniğin veri minimizasyonu ilkesine uymasını sağlar.
Antalya genelinde Muratpaşa, Konyaaltı ve Lara gibi klinik yoğunluğu yüksek bölgelerde hastalar genellikle mobilden hızlıca iletişim bırakmak ister. Formda üç veya dört alandan fazlasını zorunlu tuttuğunuzda, kullanıcı formu terk edip doğrudan rakip kliniğin telefon butonuna yönelir. Eğer ön değerlendirme için fotoğraf veya tetkik şartsa, bu işlem ilk telefon görüşmesinden sonra güvenli ve kapalı bir hasta portalı üzerinden yürütülmelidir.
| Veri Türü | İlk Temas Formunda İstenmeli mi? | Hukuki ve Operasyonel Gerekçe | Önerilen Alternatif Akış |
|---|---|---|---|
| Ad, Soyad ve Telefon | Evet (Zorunlu) | Randevu teyidi ve geri arama için asgari iletişim verisidir. | Doğrudan form üzerinden güvenli (HTTPS) bağlantı ile alınır. |
| Tercih Edilen Saat / Branş | Evet (İsteğe Bağlı) | Sekreteryanın doğru zamanda ve doğru birimle dönüş yapmasını sağlar. | Açılır menü (dropdown) ile serbest metin yazdırılmadan seçtirilir. |
| T.C. Kimlik ve Pasaport No | Hayır | İlk arama için gereksizdir; kimlik avı riski ve veri güvenliği yükü oluşturur. | Hasta kliniğe fiziki olarak geldiğinde veya resmi kayıt aşamasında alınır. |
| Şikâyet Detayı ve Tanı Geçmişi | Hayır | Özel nitelikli sağlık verisidir; açık web formunda işlenmesi yüksek risk taşır. | Ön görüşme telefonunda yetkili sağlık personeli tarafından dinlenir. |
| Röntgen, Tahlil ve Fotoğraf | Hayır | Standart e-posta veya web sunucusunda şifresiz saklanması veri ihlali doğurabilir. | Yetkilendirilmiş, uçtan uca şifreli hasta yönetim yazılımı üzerinden istenir. |
Sağlık ve Klinik Web Tasarım Çözümleri
Poliklinikler, diş klinikleri ve tıp merkezleri için veri güvenliği odaklı web mimarisi.
Kepez Dentist Konsept Projesi
Diş kliniği randevu ve hizmet sunumu için hazırladığımız örnek arayüz çalışması (konsept çalışmadır, hukuki uyumluluk şablonu yerine geçmez).
KVKK Aydınlatma Metni, Açık Rıza ve Ticari İleti Onayı Nasıl Ayrılır?
Aydınlatma metni hastayı verisinin nasıl işleneceği konusunda bilgilendirir ve onay kutusu gerektirmez; açık rıza ile ticari ileti izni ise kullanıcının özgür iradesiyle seçebileceği ayrı onay kutuları olarak sunulmalıdır. Başvuru formunu göndermek için ticari reklam iznini zorunlu tutmak hukuka aykırıdır.
Birçok klinik sitesinde tüm hukuki metinlerin tek bir onay kutusunda birleştirildiğini görüyoruz. Oysa aydınlatma yükümlülüğü, veri sorumlusunun kimliğini, verinin hangi amaçla işlendiğini, kimlere aktarıldığını ve KVKK Madde 11 kapsamındaki hakları açıklama görevidir. Kullanıcının aydınlatma metnini okuduğunu beyan etmesi ile verisinin işlenmesine açık rıza vermesi iki farklı hukuki işlemdir.
Eğer formda yalnızca randevu oluşturmak için gerekli temel iletişim bilgisi alınıyorsa ve bu işlem sözleşmenin kurulması veya ilgili kişinin temel haklarına zarar vermemek kaydıyla meşru menfaat şartına dayanıyorsa, hukuk danışmanınızın görüşüyle yalnızca aydınlatma metni sunulması yeterli olabilir. Ancak form üzerinden sağlık verisi niteliğinde bir bilgi geçiyorsa veya veriler yurt dışında bulunan bir bulut sunucuya, CRM sistemine ya da e-posta servisine aktarılıyorsa açık rıza mekanizması devreye girer.
Ayrıca kampanya, bilgilendirme bülteni veya yeni tedavi duyuruları için alınan İleti Yönetim Sistemi (İYS) uyumlu ticari elektronik ileti izni kesinlikle randevu talebinin ön şartı yapılamaz. Başka bir kliniğin web sitesinden kopyalanan hazır KVKK metinleri, sizin gerçek yazılım altyapınızı yansıtmadığı için denetimlerde kliniği korumaz. Metinler, kliniğin gerçek veri akış şeması çıkarıldıktan sonra avukatınız tarafından kaleme alınmalıdır.
KVKK: Aydınlatma Yükümlülüğü Rehberi
Veri sorumlusunun başvuru anında hangi bilgileri sunması gerektiğine dair resmi kurum açıklaması.
KVKK : Özel Nitelikli Kişisel Veriler
Sağlık verilerinin işlenme şartları ve alınması gereken yeterli önlemler hakkında resmi kaynak.
Hukuk Bürosu Web Tasarım Rehberi
Hukuki metinlerin ve kurumsal bilgilendirme sayfalarının web mimarisindeki yeri.
Diş Kliniği ve Sağlık Turizmi Formlarında Ek Kurallar Nelerdir?
Sağlık turizmi yapan diş, saç ekimi ve estetik kliniklerinin çok dilli formlarında, hastanın bulunduğu ülkeye göre GDPR (Avrupa Birliği Genel Veri Koruma Tüzüğü) ve KVKK yurt dışı veri aktarım kuralları birlikte uygulanmalıdır. WhatsApp veya üçüncü taraf sohbet pencerelerine yönlendirme yapılırken kullanıcıya verisinin yurt dışı sunuculara gideceği açıkça bildirilmelidir.
Antalya; Konyaaltı, Muratpaşa, Lara, Kemer ve Alanya hattındaki klinikleriyle Avrupa, İngiltere ve Orta Doğu'dan yoğun sağlık turizmi talebi alır. Yabancı hastalar için hazırlanan İngilizce, Almanca veya Rusça açılış sayfalarında (landing page) Türkçe aydınlatma metnini bırakmak en sık yapılan hatalardandır. Her dil versiyonunda, o dilde anlaşılır ve geçerli veri koruma metni yer almalıdır.
Diş kliniği dijital pazarlama kampanyalarında yurt dışı hastalar genellikle uçak bileti almadan önce panoramik röntgen veya diş fotoğrafı göndererek tedavi planı isteme eğilimindedir. Bu dosyaları sıradan bir web formuyla veya güvensiz e-posta ekleriyle toplamak yerine, iki aşamalı bir sistem kurgulanmalıdır. İlk adımda web sitesinden yalnızca iletişim talebi ve dil tercihi alınır; ikinci adımda uluslararası hasta koordinatörü hastaya şifreli ve süresi kısıtlı bir dosya yükleme bağlantısı gönderir.
Sağlık turizmi reklam ajansı veya iç pazarlama ekibiyle çalışırken WhatsApp Business API ve canlı destek araçlarının kullanımına da dikkat edilmelidir. Kullanıcı sitedeki WhatsApp butonuna tıkladığında, meta verileri ve yazışma içeriği yurt dışı sunuculara aktarılır. Tıklama öncesinde küçük bir bilgilendirme katmanı (modal) açarak, kullanıcının kendi isteğiyle üçüncü taraf uygulamaya geçtiğini ve alternatif olarak yurt içi sunucuda çalışan standart formu kullanabileceğini belirtmek güvenli bir yaklaşımdır.
Antalya Web Tasarım ve Çok Dilli Mimari
Sağlık turizmi ve yerel işletmeler için çok dilli, hızlı web sitesi kurgusu.
Antalya Google Ads Ajansı
Klinik ve sağlık turizmi reklamlarında dönüşüm odaklı, kurallara uygun kampanya yönetimi.
Psikolog ve Güzellik Merkezi Sitelerinde Gizlilik Nasıl Değişir?
Klinik psikolog web sitesi tasarımında başvuru yapan kişinin kimlik ve iletişim gizliliği en üst düzeyde tutulmalı, bildirimlerde psikolojik danışmanlık konusu açık metin olarak e-postalara düşürülmemelidir. Güzellik merkezi ve medikal estetik sayfalarında ise sağlık beyanı içeren ifadelerden kaçınılmalı ve görsel paylaşımları için ayrı onam süreçleri yürütülmelidir.
Psikoterapi veya psikiyatri alanında başvuru yapan danışanlar, klinikle kurdukları temasın üçüncü kişiler tarafından görülmesi konusunda çok daha hassastır. Bir klinik psikolog web sitesi kurgularken formda yalnızca rumuz veya ad, telefon ve uygun saat sorulmalı; ne tür bir travma, kaygı veya aile içi sorun yaşandığını yazabilecekleri açık metin kutuları tamamen kaldırılmalıdır. Ayrıca form gönderildiğinde danışanın e-posta adresine veya telefonuna giden otomatik teyit mesajında, mahremiyeti zedeleyecek detaylı klinik açıklamalar yer almamalıdır.
Güzellik merkezi reklam kuralları ve sağlık mevzuatı gereği, hekim kontrolünde olmayan işletmelerin tedavi vaadinde bulunması, hekimli polikliniklerin ise öncesi-sonrası (before-after) fotoğraflarını herkese açık web sayfalarında yayınlaması ciddi idari yaptırımlara tabidir. Web formunda kullanıcılardan cilt veya vücut fotoğrafı istemek yerine, ücretsiz ön görüşme veya cilt analizi randevusu için yalnızca saat seçimi yaptırılmalıdır.
Eğer klinikte birden fazla uzman çalışıyorsa, psikoloji veya estetik birimine gelen formların genel sekreterya havuzuna mı yoksa doğrudan ilgili uzmanın ekranına mı düşeceği rol bazlı yetkilendirme ile ayrılmalıdır. Her çalışanın her başvuruyu görebildiği ortak bir info e-posta adresi kullanmak, iç veri güvenliğini zayıflatan önemli bir açıktır.
Antalya Sosyal Medya Ajansı
Sağlık ve güzellik sektöründe reklam kısıtlamalarına ve mevzuata uygun içerik iletişimi.
Web Sitesi CRM Entegrasyonu ve Arka Plan Veri Akışı Nasıl Güvenli Hale Getirilir?
Formdan gönderilen veriler e-posta kutularında düz metin olarak biriktirilmemeli; SSL/TLS şifrelemesi ile doğrudan erişim yetkisi sınırlandırılmış CRM veya hasta takip yazılımına aktarılmalıdır. Sunucu loglarında, hata kayıtlarında ve üçüncü taraf analitik araçlarında kişisel verilerin maskelendiğinden emin olunmalıdır.
Kullanıcı sitedeki gönder butonuna bastığı anda veri birkaç saniye içinde tarayıcıdan sunucuya, oradan veritabanına ve genellikle bir bildirim servisine ulaşır. Sitedeki aydınlatma metninde verilerin yurt içinde tutulduğu yazarken, arka planda kullanılan hazır form eklentisi veya SMTP servisi veriyi yurt dışındaki bir bulut sunucudan geçiriyorsa hukuki uyumsuzluk oluşur. Bu nedenle nvme bulut altyapı ve e-posta sunucusu seçilirken fiziksel lokasyon ve veri işleyen sözleşmeleri kontrol edilmelidir.
Web sitesi CRM entegrasyonu yapılırken API anahtarlarının güvenliği, veri aktarımının yalnızca HTTPS üzerinden yapılması ve veritabanında hassas alanların şifrelenerek (encryption at rest) saklanması gerekir. Projelerde sık karşılaştığımız bir diğer risk, form gönderimi başarısız olduğunda sunucu hata kayıtlarına (error logs) kullanıcının girdiği ad ve telefon bilgilerinin düz metin olarak yazılmasıdır. Yazılım ekibi hata ayıklama modunu canlı ortamda kapatmalı ve loglarda kişisel verileri maskelemelidir.
Pazarlama ölçümü yaparken Google Analytics 4, Google Tag Manager veya Meta Pixel gibi araçlara form içeriğinin sızmaması şarttır. Dönüşüm takibi kurulurken URL parametrelerinde (GET metodu ile) ad, telefon veya e-posta taşınmamalı; tüm form gönderimleri POST metoduyla yapılmalıdır. Reklam optimizasyonu için yalnızca formun başarıyla gönderildiğini belirten anonim bir olay (event) tetiklenmeli veya gelişmiş dönüşümler (enhanced conversions) kullanılıyorsa veriler SHA-256 standardıyla özetlenerek (hashing) ve açık rıza alınarak iletilmelidir.
| Teknik Katman | Yaygın Yapılan Hata | Veri Güvenliği Riski | Doğru Uygulama Standardı |
|---|---|---|---|
| Bildirim Kanalı | Form içeriğinin tüm detaylarıyla ortak info@ e-postasına düşmesi | Yetkisiz personelin veya e-posta hesabını ele geçiren birinin tüm hasta listesine ulaşması | E-postaya yalnızca 'Yeni başvuru var' uyarısı göndermek; detayı şifreli yönetim panelinde göstermek |
| Veritabanı ve Hosting | Yurt dışı paylaşımlı hosting veya ücretsiz form eklentisi kullanmak | KVKK yurt dışı aktarım ihlali ve üçüncü taraf eklenti açıklarından veri sızıntısı | Erişimi sınırlandırılmış, güncel güvenlik duvarlı (WAF) ve lokasyonu belli bulut sunucu kullanmak |
| Analitik ve Reklam Pikseli | Form gönderiminde URL'ye ?ad=..&tel=.. ekleyerek teşekkür sayfasına yönlendirmek | Kullanıcının kişisel verisinin Google ve Meta gibi üçüncü taraf sunuculara düz metin olarak sızması | POST isteği kullanmak ve analitik araçlarına yalnızca anonim 'form_submit' olayı göndermek |
| Erişim Yönetimi | Tüm klinik çalışanlarının tek bir yönetici şifresiyle panele girmesi | Kimin hangi veriyi görüntülediğinin veya indirdiğinin (log kaydının) takip edilememesi | Her çalışana ayrı kullanıcı hesabı, iki faktörlü doğrulama (2FA) ve görev bazlı yetki tanımlamak |
Özel Web Yazılım ve CRM Entegrasyonu
Klinik yönetim yazılımları ve CRM sistemleriyle güvenli, şifreli API entegrasyonu.
Web Hosting ve NVMe Bulut Altyapı
Yüksek güvenlikli, hızlı ve KVKK süreçlerine uygun sunucu barındırma mimarisi.
Web Sitesi Sahipliği: Alan Adı, Hosting ve Hesaplar
Dijital varlıkların ve sunucu erişim yetkilerinin işletme kontrolünde tutulması rehberi.
Gönderim Sonrası Kullanıcı Deneyimi, Hata Mesajları ve Tıbbi Sorumluluk Sınırı Nasıl Kurgulanır?
Form gönderildikten sonra kullanıcıya hangi ekibin, hangi saat aralığında dönüş yapacağı net olarak yazılmalı ve formun acil tıbbi durumlar için kullanılmaması gerektiği açıkça belirtilmelidir. Hata durumunda kullanıcının yazdığı bilgiler silinmemeli ve tek tıkla arama gibi alternatif kanallar hemen gösterilmelidir.
Kullanıcı formu doldurup gönderdiğinde ekranda yalnızca 'Mesajınız alındı' yazması belirsizlik yaratır. Özellikle sağlık sorunları nedeniyle endişeli olan bir hasta adayı, ne zaman aranacağını bilmek ister. Operasyonunuz gerçekten karşılayabiliyorsa 'Hasta kabul ekibimiz mesai saatleri içinde (09.00-18.00) en geç 2 saat içinde sizi arayacaktır' gibi gerçekçi ve ölçülebilir bir bilgi verin. Tutulamayacak '5 dakikada hemen arıyoruz' vaatleri, ilk temasta güven kaybına yol açar.
Teknik bir aksaklık veya doğrulama hatası olduğunda formun tamamen sıfırlanması kullanıcıyı siteden uzaklaştırır. Hata mesajları 'Geçersiz giriş' gibi belirsiz ifadeler yerine, 'Lütfen telefon numaranızı başında sıfır olmadan 10 hane olarak yazın' şeklinde yol gösterici olmalıdır. Hata anında formun hemen altında tıklanabilir bir sabit telefon numarası sunmak, teknik bir pürüz yüzünden hasta kaybını önler.
Klinik web sitelerinde hukuki ve tıbbi sorumluluk sınırını çizmek de zorunludur. Formun hemen altında ve gönderim sonrası ekranda; bu formun acil tıbbi müdahale kanalı olmadığı, acil durumlarda 112 Acil Çağrı Merkezi'ne veya en yakın sağlık kuruluşuna başvurulması gerektiği görünür biçimde yer almalıdır. Ayrıca sitedeki hiçbir içeriğin veya form yanıtının hekim muayenesi ve kişiye özel teşhis yerine geçmeyeceği açıkça belirtilmeli; tüm tıbbi içerikler yetkili hekim veya klinik kurul onayıyla yayımlanmalıdır.
Core Web Vitals: İşletme Sahibi Rehberi
Form etkileşim hızı (INP) ve sayfa yüklenme performansının dönüşümlere etkisi.
Ne Zaman Form Yerine Doğrudan Online Randevu veya Farklı Bir Akış Gerekir?
Sadece çalışma saati, adres veya anlaşmalı kurum soran kullanıcıları form doldurmaya zorlamak yerine bu bilgileri sayfada açıkça sunmalısınız. Kesin saat seçimi, ön ödeme veya detaylı hasta dosyası gerektiren durumlarda ise basit web formu yerine HBYS (Hastane Bilgi Yönetim Sistemi) entegreli kapalı randevu modülleri kullanılmalıdır.
Her ziyareti forma yönlendirmek doğru bir dönüşüm stratejisi değildir. Kullanıcı yalnızca kliniğin Kepez, Konyaaltı veya Alanya'daki tam konumunu, otopark imkanını veya çalışma saatlerini öğrenmek istiyorsa bu bilgileri iletişim sayfasında ve Google İşletme Profili üzerinde açıkça görmelidir. Basit bilgi taleplerini forma zorlamak, çağrı merkezinize gereksiz iş yükü bindirir.
Basit geri arama formu ile gerçek zamanlı online randevu sistemi birbirinden farklı iki yapıdır. Eğer hekim takvimleriniz anlık olarak dijital ortamda güncellenmiyorsa, web sitesine saat seçmeli bir takvim koymak çifte randevu (overbooking) krizlerine yol açar. Takvim entegrasyonunuz yoksa 'Randevu Talebi / Geri Arama Formu' ifadesini kullanmak, hastanın seçtiği saatin kesin randevu değil, tercih edilen arama aralığı olduğunu netleştirir.
Hasta kaydı, onam formu imzalama, laboratuvar sonucu görüntüleme veya radyolojik görüntü paylaşımı gerekiyorsa genel iletişim formuna yeni alanlar eklemekten vazgeçilmelidir. Bu işlemler için kimlik doğrulaması (SMS OTP veya e-Devlet entegrasyonu gibi) bulunan, erişim kayıtları tutulan ve saklama süreleri otomatik yönetilen ayrı bir hasta portalı devreye alınmalıdır. Hangi akışın kliniğinize uygun olduğuna veri sorumlusu, klinik yöneticisi ve yazılım ekibi birlikte karar vermelidir.
Google İşletme Profili Optimizasyonu
Klinik adres, çalışma saati ve randevu bağlantısını Google Haritalar'da doğru sunma rehberi.
Google Business Profile Web Sitesi Bağlantısı
Harita profilinden klinik randevu sayfasına gelen trafiği doğru yönlendirme ve ölçme.
Yayın Öncesi ve Sonrası Klinik Veri Güvenliği Kontrol Listesi Neleri Kapsar?
Site yayına alınmadan önce test kayıtlarıyla verinin kimlere ulaştığı, üçüncü taraf araçlara sızıntı olup olmadığı ve hata logları tek tek denetlenmelidir. Yayın sonrasında ise işten ayrılan personelin erişimlerinin kapatılması ve veri saklama sürelerinin kontrolü düzenli bir takvime bağlanmalıdır.
Klinik web sitesi tasarımı tamamlandığında sadece görsel tasarıma ve sayfa hızına (Google'ın önerdiği LCP 2,5 saniye altı, INP 200 milisaniye altı ve CLS 0,1 altı eşiklerine) bakmak yetmez. Yayın öncesinde gerçek dışı test verileriyle form gönderilmeli ve bu verinin sunucuda, e-postada, CRM'de ve analitik panellerinde bıraktığı iz adım adım takip edilmelidir. Eğer Google Analytics ekranında sayfa başlıklarında veya URL'lerde test kullanıcısının adını görüyorsanız, yayını durdurup veri sızıntısını kapatmalısınız.
Gizlilik yönetimi site yayına girdikten sonra başlayan sürekli bir operasyondur. Klinikte sekreter, hasta danışmanı veya pazarlama uzmanı değiştiğinde eski çalışanların yönetim paneli, CRM ve e-posta şifreleri aynı gün iptal edilmelidir. Ayrıca KVKK kapsamında belirlenen veri saklama ve imha politikasına göre, randevuya dönüşmeyen eski başvuru kayıtlarının belirli periyotlarla sistemden güvenli şekilde silinmesi veya anonimleştirilmesi gerekir.
Grainz Digital olarak Antalya Varsak/Kepez ofisimizden hem yerel polikliniklere hem de Türkiye genelindeki sağlık kuruluşlarına uzaktan hizmet verirken, tasarım sürecine önce veri akış mimarisini çıkararak başlıyoruz. Kurumsal web sitesi başlangıç paketimiz 15.000 TL'den başlar; çok dilli sağlık turizmi altyapıları, özel CRM entegrasyonları ve gelişmiş randevu modüllerinde ise bütçe projenin teknik kapsamına göre netleştirilir. Mevcut sitenizin form ve teknik altyapısını inceletmek isterseniz ücretsiz değerlendirme araçlarımızı kullanabilirsiniz.
| Kontrol Aşaması | Denetlenecek Kalem | Sorumlu Birim | Kontrol Sıklığı |
|---|---|---|---|
| Yayın Öncesi | Form alanlarının veri minimizasyonu ilkesine uygunluğu ve zorunlu alan kontrolü | Klinik Yönetimi ve Hukuk Danışmanı | İlk kurulum ve her form revizyonunda |
| Yayın Öncesi | Aydınlatma metni, açık rıza ve İYS ticari ileti kutularının ayrıştırılması | Hukuk Danışmanı ve Web Yazılım Ekibi | İlk kurulum ve mevzuat değişikliklerinde |
| Yayın Öncesi | SSL/TLS sertifikası, POST metodu, sunucu log maskeleme ve analitik veri sızıntısı testi | Web Yazılım ve Dijital Pazarlama Ekibi | Yayına alma öncesi ve kampanya kurulumlarında |
| Yayın Sonrası (Operasyon) | İşe giren veya ayrılan personelin panel, CRM ve e-posta erişim yetkilerinin güncellenmesi | Klinik İdari İşler / Bilgi İşlem | Personel değişiminde anlık, genel olarak aylık |
| Yayın Sonrası (Periyodik) | Randevuya dönüşmeyen form kayıtlarının saklama ve imha politikasına göre temizlenmesi | Veri Sorumlusu İrtibat Kişisi ve Yazılım Ekibi | 3 veya 6 aylık periyotlarla |
Web Sitesi Yayına Alma Kontrol Listesi
Canlıya geçiş öncesi teknik, güvenlik ve SEO adımlarının tam kontrol listesi.
Ücretsiz Site Değerlendirme Aracı
Mevcut klinik sitenizin hız, yapı ve form akışını inceletmek için başvuru sayfası.
Antalya Web Sitesi Fiyatları
Web tasarım tekliflerini, teknik kapsamı ve yıllık sunucu giderlerini okuma rehberi.

Sık Sorulan Sorular
Klinik web sitesi tasarımı fiyatları ne kadar ve maliyeti ne belirler?
Grainz Digital'de kurumsal web sitesi başlangıç paketi 15.000 TL'den başlar. Klinik projelerinde toplam maliyeti; yabancı dil sayısı, özel CRM veya hasta takip yazılımı entegrasyonu, güvenli form altyapısı ve özel içerik üretimi gibi teknik kapsam kalemleri belirler.
Klinik başvuru formunda röntgen veya fotoğraf istemek KVKK'ya uygun mu?
Standart ve açık bir web iletişim formunda röntgen, tahlil sonucu veya hasta fotoğrafı gibi özel nitelikli sağlık verilerini istemek ciddi veri güvenliği riski taşır. Bu tür tıbbi belgeler, ilk telefon görüşmesinden sonra açık rıza alınarak ve uçtan uca şifrelenmiş, erişim yetkisi kısıtlı özel hasta portalları üzerinden toplanmalıdır.
Sağlık sitesinde KVKK aydınlatma metni için onay kutusu şart mı?
Aydınlatma metni bir bilgilendirme yükümlülüğüdür ve tek başına onay kutusu gerektirmez; kullanıcının metne kolayca ulaşabilmesi ve okuyabilmesi esastır. Ancak açık rıza gerektiren bir veri işleme faaliyeti veya reklam amaçlı ticari elektronik ileti izni varsa, bunlar aydınlatma metninden bağımsız ve seçimi zorunlu olmayan ayrı kutucuklar olarak sunulmalıdır.
Yabancı hastalar için sağlık turizmi formlarında nelere dikkat edilmeli?
Avrupa Birliği ve İngiltere gibi bölgelerden hasta kabul eden kliniklerin, form sayfalarında ilgili dilde tercüme edilmiş aydınlatma metinleri ve GDPR uyumlu veri işleme kuralları sunması gerekir. Ayrıca verilerin yurt dışındaki sunuculara, CRM sistemlerine veya WhatsApp gibi üçüncü taraf uygulamalara aktarımı konusunda kullanıcıdan önceden şeffaf biçimde onay alınmalıdır.
Klinik web sitesinden gelen form verileri e-postada tutulabilir mi?
Form verilerini herkesin erişebildiği ortak bir e-posta kutusunda düz metin olarak saklamak veri sızıntısı ve yetkisiz erişim riski oluşturur. Doğru yöntem, e-postayı yalnızca yeni bir başvuru geldiğini haber veren içeriksiz bir bildirim kanalı olarak kullanmak ve hasta iletişim bilgilerini iki faktörlü doğrulamayla korunan yönetim panelinde veya CRM yazılımında tutmaktır.
Klinik web sitesi ne kadar sürede yayına hazır hale gelir?
Kapsamı netleşmiş, kurumsal kimliği ve hekim onaylı içerikleri hazır olan standart bir klinik web sitesi ortalama 3 ile 6 hafta arasında tamamlanır. Çok dilli sağlık turizmi sayfaları, özel CRM entegrasyonları ve hukuk danışmanının metin onay süreçleri eklendiğinde bu süre projenin büyüklüğüne göre planlanır.